Imaginez que vous puissiez prouver votre âge à un bar sans montrer votre carte d'identité complète, ou accéder à vos dossiers médicaux sans qu'une entreprise centrale ne stocke vos données sensibles. C'est la promesse des Identifiants Décentralisés, ou DID. Contrairement aux identifiants traditionnels comme votre adresse e-mail ou votre numéro de sécurité sociale, qui dépendent d'une autorité centrale (Google, l'État, une banque), un DID est une propriété numérique unique, contrôlée par vous seul.
En tant que résident du Colorado, j'ai vu beaucoup de hype autour de la Web3, mais les DID représentent l'un des rares cas d'usage où la technologie blockchain apporte une solution tangible à un problème quotidien : le vol d'identité et la perte de contrôle sur nos données personnelles. Selon le Identity Theft Resource Center, 83 % des cas de vol d'identité en 2022 provenaient de bases de données centralisées compromises. Les DID changent cette dynamique en utilisant la blockchain comme ancre de confiance, plutôt que comme simple registre financier.
Qu'est-ce qu'un DID exactement ?
Un DID est une chaîne de caractères structurée qui pointe vers un document contenant des informations vérifiables sur une entité (personne, organisation, objet). Il n'y a pas de serveur central pour valider ce lien. La structure est simple mais précise :
- Schéma URI : Toujours
did:. - Méthode : Indique quelle blockchain ou quel système gère l'identifiant (ex:
ethrpour Ethereum,xrplpour XRP Ledger). - Identifiant spécifique : Une suite alphanumérique unique générée cryptographiquement.
Prenons un exemple concret : did:ethr:0x123...abc. Ici, "ethr" indique que l'identifiant vit sur le réseau Ethereum. Si vous changez de clé privée ou si vous voulez migrer vers une autre blockchain, l'identifiant peut rester stable grâce à des mécanismes de résolution intelligents, bien que cela reste complexe techniquement.
Le rôle crucial du Document DID
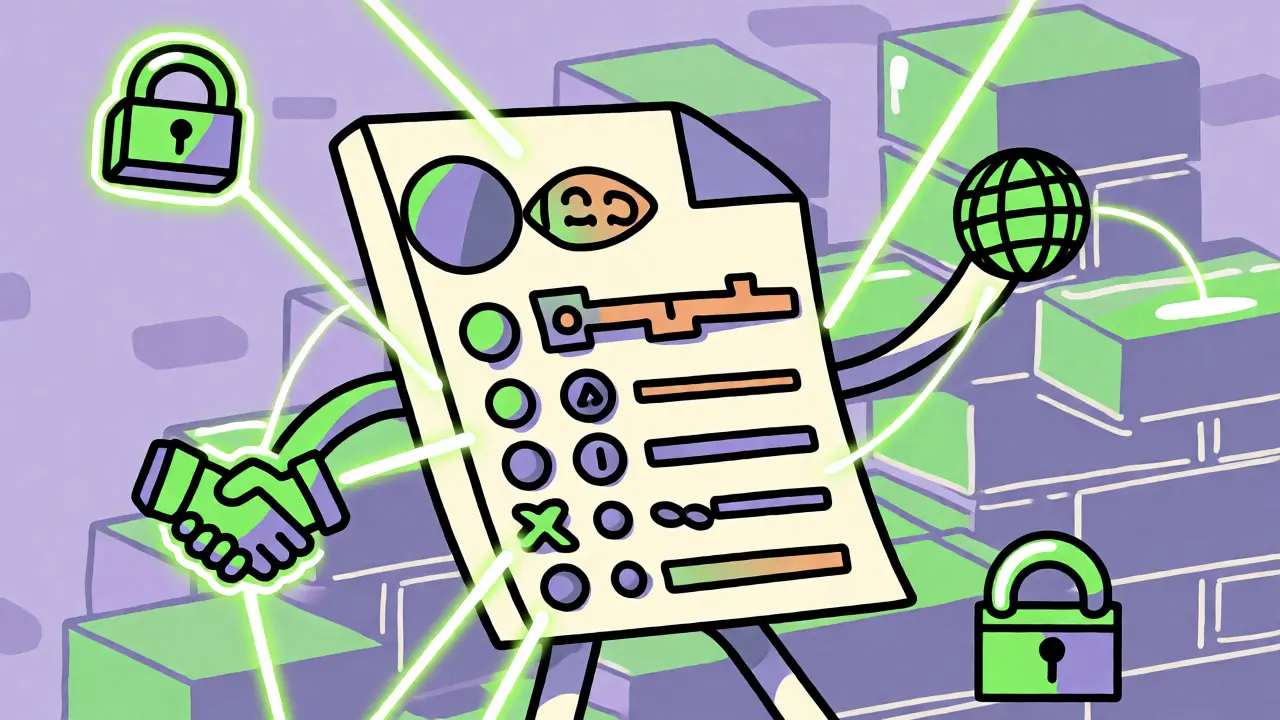
Avoir un identifiant ne suffit pas. Le cœur du système réside dans le Document DID. Ce fichier JSON, stocké sur la blockchain (ou parfois hors chaîne avec une preuve on-chain), contient trois éléments vitaux :
- Clés publiques : Pour vérifier que vous êtes bien le propriétaire de l'identifiant.
- Protocoles d'authentification : Comment les autres peuvent interagir avec vous.
- Points de service : Des URL pointant vers vos profils, vos sites web ou vos API.
Lorsqu'un service veut vérifier votre identité, il récupère ce document depuis la blockchain. Comme la blockchain est immuable, personne ne peut falsifier ces clés publiques. C'est là que la magie opère : la confiance n'est plus accordée à une institution, mais aux mathématiques et au consensus du réseau.
Création et gestion des clés : la souveraineté utilisateur
La création d'un DID commence par la génération d'une paire de clés cryptographiques (généralement Ed25519 ou ECDSA). Vous gardez la clé privée ; la clé publique va dans le Document DID. Cette séparation est fondamentale.
Si vous perdez votre clé privée, vous perdez le contrôle de votre DID. C'est le revers de la médaille de la souveraineté. Contrairement à un mot de passe oublié que vous pouvez réinitialiser via e-mail, la récupération d'une clé privée nécessite des processus spécifiques, souvent appelés "récupération sociale" (comme chez Argent Wallet) ou des phrases mnémoniques soigneusement gardées.
| Méthode | Blockchain | Vitesse de confirmation | Coût moyen |
|---|---|---|---|
did:ethr |
Ethereum | 15-30 secondes | ~0,45 $ (variable) |
did:xrpl |
XRP Ledger | 3-5 secondes | ~0,0002 $ |
did:web |
Domaine DNS | Instantané | Nul (hébergement web) |
Les Identifiants Vérifiables (Verifiable Credentials)
Un DID seul est juste une adresse. Pour être utile, il doit être associé à des Identifiants Vérifiables (VC). Un VC est une attestation numérique signée par un émetteur (par exemple, votre université ou le gouvernement français) qui certifie une affirmation sur votre compte DID.
Par exemple, votre université peut émettre un VC disant "Jean Dupont a obtenu un diplôme en informatique". Jean présente ce VC à un employeur potentiel. L'employeur vérifie la signature de l'université (publique) et s'assure que le VC est lié au DID de Jean. Tout cela se fait sans que l'université ait besoin d'être contactée directement lors de la vérification, réduisant la charge administrative et préservant la vie privée.
Défis techniques et limites actuelles
Malgré leur élégance théorique, les DID font face à des obstacles majeurs. Le premier est la fragmentation. Il existe plus de 200 méthodes DID différentes enregistrées auprès du W3C. Si votre ami utilise un DID sur Bitcoin et vous sur Ethereum, comment interagissez-vous ? Les résolveurs universels tentent de combler ce fossé, mais ils ajoutent une couche de complexité.
Deuxièmement, la scalabilité. Ethereum traite environ 15 à 45 opérations DID par seconde. À titre de comparaison, les systèmes d'identité centralisés classiques gèrent des milliers de transactions par seconde. Les solutions de couche 2 (Layer 2) comme Polygon ID améliorent cela, atteignant plus de 2 000 opérations par seconde, mais l'expérience utilisateur reste moins fluide qu'un simple "Se connecter avec Google".
Enfin, la révocation. Que se passe-t-il si votre clé privée est compromise ? Sur une blockchain immuable, annuler un certificat n'est pas trivial. Les listes de révocation existent, mais elles nécessitent une infrastructure supplémentaire et peuvent introduire des points de défaillance uniques.
Pourquoi les entreprises s'y intéressent maintenant
Les grandes entreprises ne sont pas seulement motivées par l'idéalisme de la décentralisation. Elles voient des gains d'efficacité. Le projet EBSI (European Blockchain Services Infrastructure) vise à standardiser les échanges transfrontaliers de documents officiels. En France et en Europe, le règlement eIDAS 2.0, entré en vigueur progressivement, ouvre la porte à la reconnaissance légale des portefeuilles d'identité numériques basés sur la blockchain.
Dr. Kim Hamilton Duffy, présidente du groupe communautaire W3C, a souligné devant le Sénat américain que les preuves cryptographiques réduisent la fraude à l'identité de 92 % par rapport aux systèmes nom d'utilisateur/mot de passe. C'est un argument commercial massif pour les banques et les assureurs qui perdent des milliards chaque année en fraudes.
Comment commencer avec les DID en tant qu'utilisateur
Vous n'avez pas besoin d'être développeur pour utiliser un DID. Voici les étapes pratiques :
- Téléchargez un portefeuille compatible : Des applications comme Spruce ID, MetaMask (avec plugins) ou les portefeuilles dédiés à la Web3 permettent de créer un DID.
- Générez votre phrase de récupération : Notez-la sur papier. Jamais sur un cloud non chiffré.
- Obtenez vos premiers credentials : Certains services offrent des badges gratuits (comme Gitcoin Passport ou des attestations de test) pour lier votre DID à une identité réelle.
- Testez la connexion : Utilisez votre DID pour vous connecter à des sites compatibles Web3, souvent indiqués par une icône "Connect Wallet" ou "Sign In with DID".
La courbe d'apprentissage est raide. Une étude de Consensys Academy estime qu'il faut 80 à 120 heures de formation pour maîtriser l'implémentation complète côté développeur, et 3 à 5 heures pour un utilisateur final afin de comprendre les risques liés aux clés privées.
Quelle est la différence entre un DID et une adresse crypto classique ?
Une adresse crypto (comme sur Ethereum) est principalement utilisée pour recevoir des actifs financiers. Un DID est conçu spécifiquement pour l'identité. Bien qu'ils puissent partager la même clé privée sous-jacente, le DID inclut un document riche en métadonnées (clés de rotation, services associés) qui permet des interactions sociales et administratives complexes, pas seulement des transferts de valeur.
Les données personnelles sont-elles stockées sur la blockchain ?
Non, généralement pas. Seules les clés publiques et les références aux documents sont sur la chaîne. Vos données personnelles (nom, date de naissance) restent dans votre portefeuille local ou sur un stockage décentralisé privé (IPFS chiffré). La blockchain ne voit que des hachages cryptographiques, garantissant ainsi la confidentialité tout en assurant l'intégrité.
Que se passe-t-il si je perds ma clé privée ?
Vous perdez le contrôle exclusif de votre DID. Sans mécanisme de récupération pré-configuré (comme la récupération sociale où des amis confirment votre identité), vous ne pouvez plus signer de transactions ni présenter vos credentials. C'est pourquoi la sauvegarde sécurisée de la phrase mnémonique est cruciale dès le départ.
Les DID sont-ils légalement reconnus ?
La reconnaissance varie selon les juridictions. L'Union européenne avance rapidement avec eIDAS 2.0, qui intègre les identités numériques décentralisées dans le cadre juridique. Aux États-Unis, la situation est fragmentée État par État, bien que certains secteurs comme la santé commencent à accepter les signatures basées sur DID.
Puis-je avoir plusieurs DID ?
Oui, et c'est recommandé. Vous pouvez créer un DID pour vos finances, un autre pour vos réseaux sociaux, et un troisième pour vos interactions professionnelles. Cela permet de cloisonner les données et d'éviter que toutes vos activités soient liées à une seule trace numérique permanente.